Как обновить сервер из-за уязвимости CVE-2026-98432
Шаг 1. Удалите старый Xray
Во время перезагрузки сервер будет недоступен для всех пользователей. При выполнении шагов 1–3 ниже подключения через Xray перестанут работать у всех пользователей этого сервера. Владельцу потребуется заново поделиться доступом.
Перед обновлением системы удалите старый Xray через приложение:
- Откройте AmneziaVPN, в котором есть подключение к серверу с полным доступом.
- Нажмите на иконку ⚙️ (шестерёнка) → Серверы → выберите ваш сервер.
- Откройте вкладку Протоколы → Xray → Удалить и подтвердите удаление.
Шаг 2. Обновите систему и перезагрузите сервер
Для устранения самой уязвимости требуется ядро Linux с исправлением.
Обновить систему и перезагрузить сервер можно через приложение AmneziaVPN:
Опция Обновить пакеты на сервере появилась в AmneziaVPN 5.1.0.6. Если у вас более ранняя версия приложения, обновите его до последней версии на GitHub или на странице загрузок (зеркало).
-
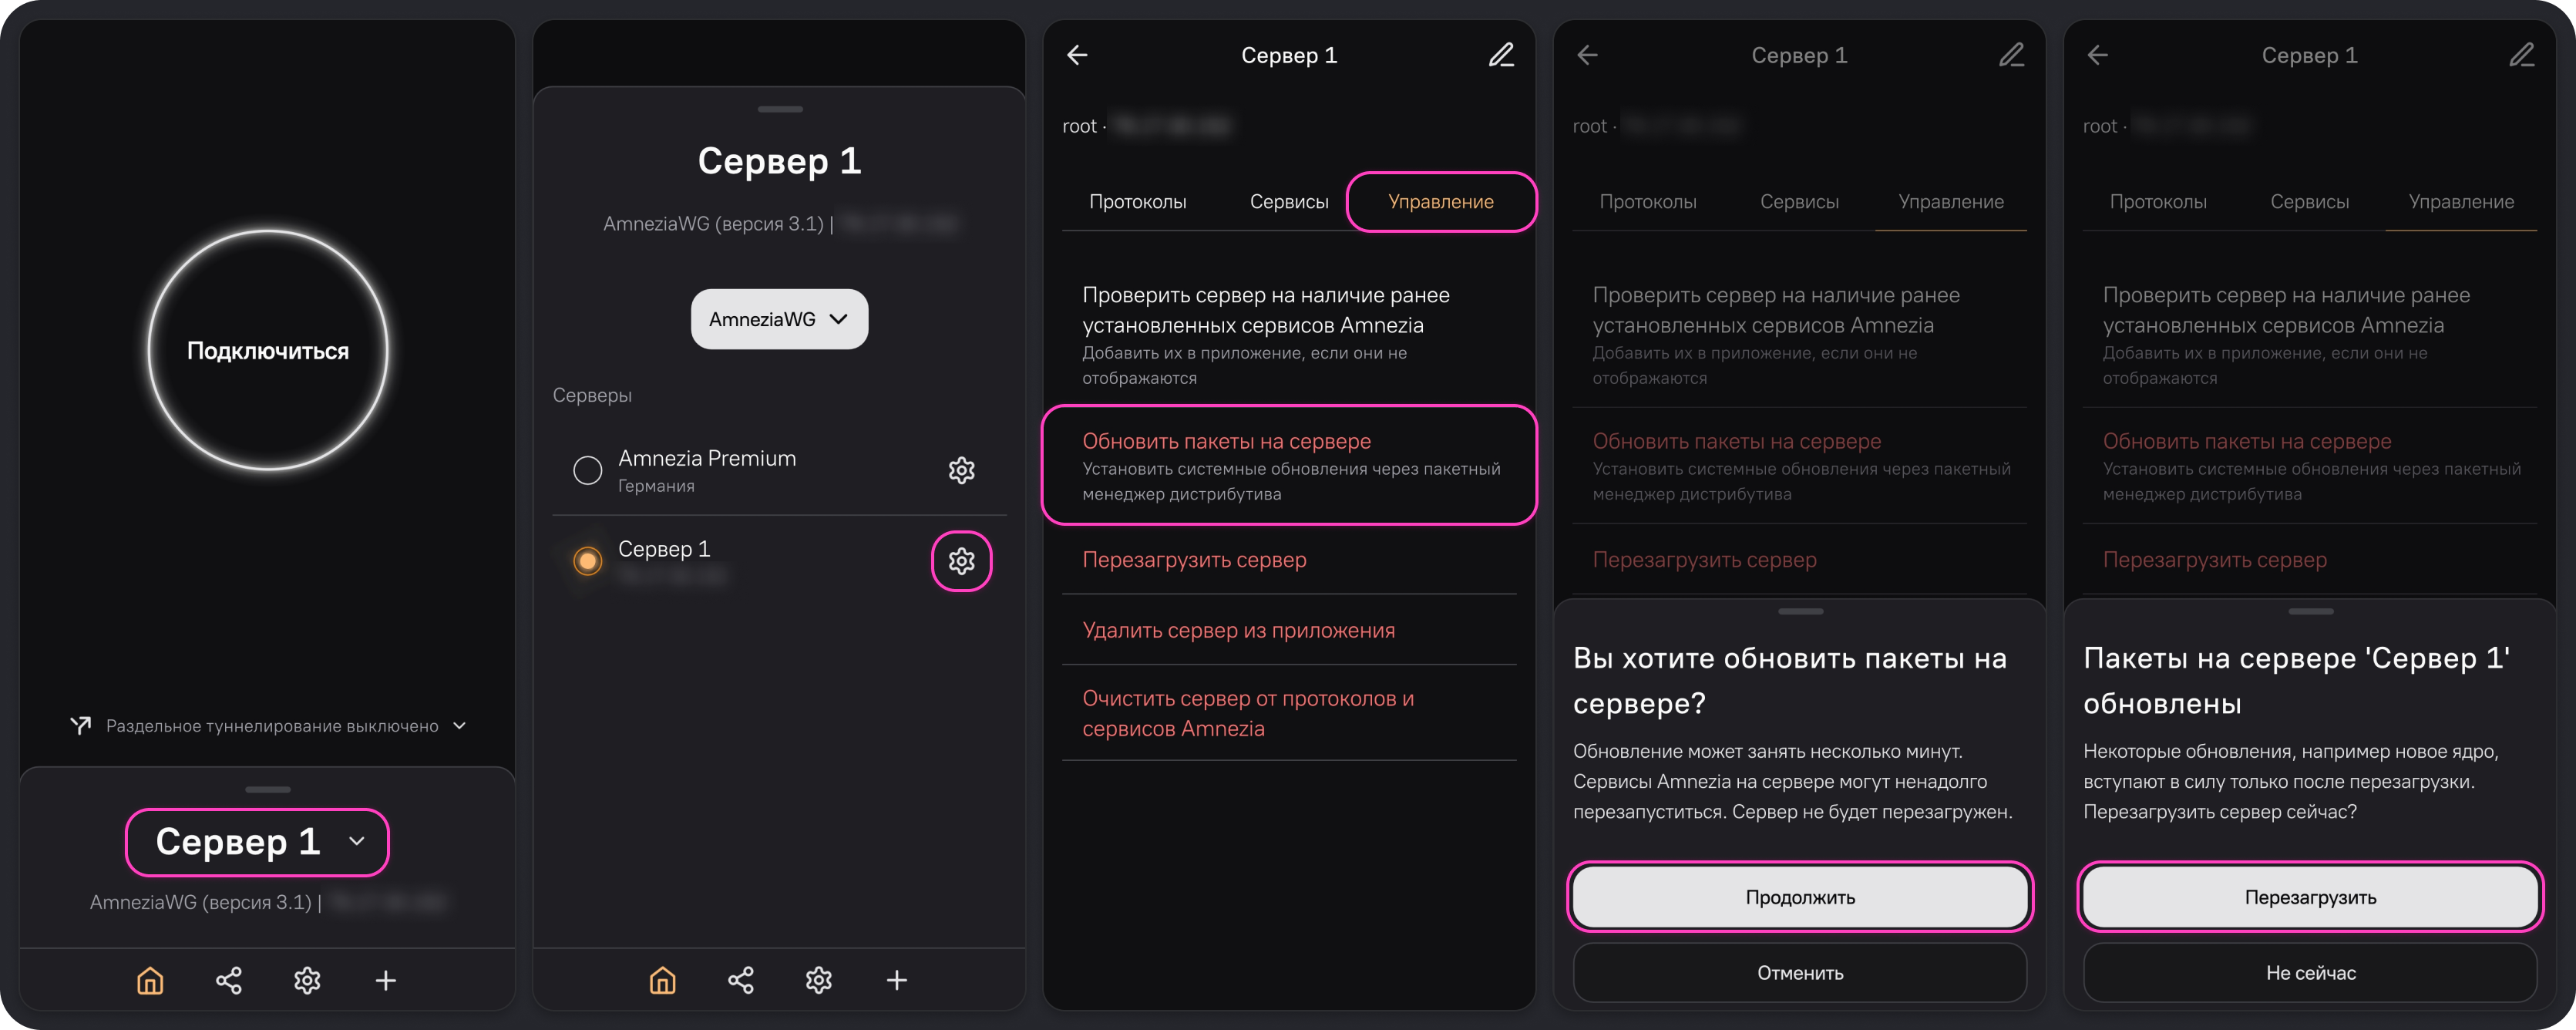
На главном экране нажмите на название сервера, затем на иконку ⚙️ (шестерёнка) рядом с нужным сервером.
-
Откройте вкладку Управление → Обновить пакеты на сервере.
Функция обновляет системные пакеты — аналогично выполнению
sudo apt update && sudo apt dist-upgrade -yв Ubuntu. -
Нажмите Продолжить и дождитесь сообщения об успешном обновлении пакетов.
-
После успешного обновления возникнет окно с предложением перезагрузки сервера. Нажмите Перезагрузить и дождитесь запуска сервера. Перезагрузка обязательна, чтобы сервер начал использовать обновлённое ядро.
Кнопка Обновить пакеты на сервере устанавливает обновления из подключённых репозиториев, но не гарантирует получение ядра с исправлением этой уязвимости.
В Ubuntu для некоторых версий системы исправление пока доступно только в тестовом репозитории -proposed и обычным обновлением не устанавливается. Подробнее — в информации Canonical.
Если вы используете другой дистрибутив, проверьте в его официальных уведомлениях о безопасности, выпущено ли исправление CVE-2026-98432 для вашей версии системы и как его установить.
Шаг 3. Установите обновлённый Xray
Для установки обновлённого Xray требуется AmneziaVPN 5.1.0.6 или новее. Если у вас более ранняя версия приложения, обновите его до последней версии на GitHub или на странице загрузок (зеркало). Затем заново установите протокол Xray на сервер по инструкции ниже.
- Откройте обновлённое приложение AmneziaVPN.
- Откройте Настройки → Серверы → выберите ваш сервер → Протоколы.
- Выберите Xray, нажмите Установить и дождитесь завершения установки.
- Подключитесь к VPN и заново поделитесь доступом с другими пользователями сервера.
Если после выполнения этой инструкции вы снова перезагрузите сервер, потребуется переустановить контейнер Xray, повторив шаги 1 и 3. После каждой такой перезагрузки сервер вновь становится уязвимым для CVE-2026-98432 до переустановки контейнера. Это поведение будет исправлено в будущих версиях AmneziaVPN.
